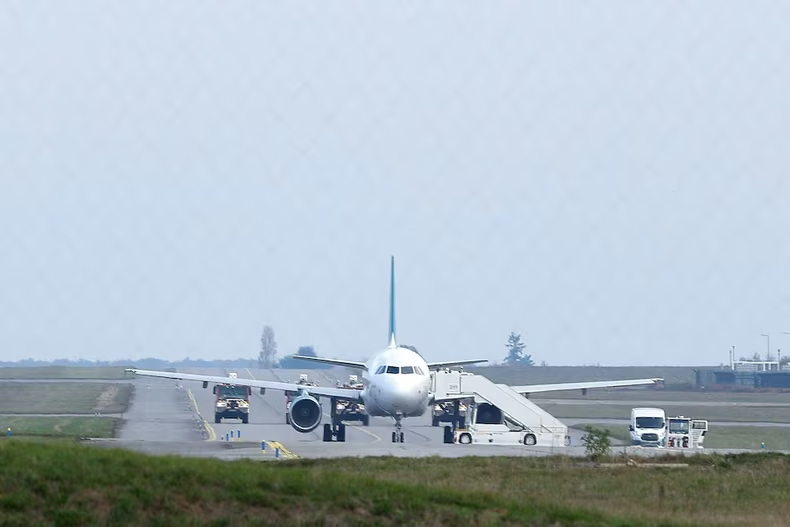
Al menos 27 vuelos recibieron amenazas de bomba en toda Europa, desde Irlanda hasta Bulgaria, por segunda vez en la semana. Un Aer Lingus que se dirigía de Dublín a Roma fue escoltado por cazas de la Fuerza Aérea Italiana hasta el Aeropuerto de Roma. Lo que provocó interrupciones en aeropuertos y generó preocupación entre pasajeros.
Desde Reuters informaron que el vuelo EI402 de Aer Lingus, que salió de Dublín-Roma, aterrizó al oeste de París, después de haber sido desviado por motivos de seguridad. Otra aeronave que salió desde Londres también fue desviado y aterrizó en Plovidv, Bulgaria.
Además, al menos 200 pasajeros fueron evacuados de un vuelo de Wizz Air que viajaba de Milán a Bucarest, como medida de precaución. "Los pasajeros han desembarcado. El aeropuerto ha adoptado las medidas procesales necesarias en estos casos, en cooperación con las instituciones estatales", expresaron en diálogo con la BBC.
"Se está creando una unidad de gestión de crisis y se están implementando procedimientos específicos para estas situaciones", señalaron.
En República Checa informaron que cuatro aviones con destino Praga tuvieron que aterrizar tras "recibir una amenaza relacionada con la colocación de un artefacto explosivo improvisado". "Consideramos que la relevancia de las amenazas es baja", expresaron las autoridades mediante un posteo en redes.
Por su parte, un servicio de Wizz Air que viajaba de Milán a Varsovia fue desviado a Viena. En tanto, el vuelo de LOT que cubría la ruta entre Varsovia y Bruselas llegó sin inconvenientes a la capital belga.
También se registraron movimientos en los vuelos con destino a Sofía. Dos servicios de Ryanair, uno procedente de Copenhague y otro de Madrid, aterrizaron en la capital de Bulgaria. En cambio, el vuelo de la misma aerolínea que había partido de Londres fue desviado a Plovdiv.
El director de la empresa Dyami Security Intelligence, Eric Schouten, aseguró para Reuters que "desde un punto de vista geopolítico, creo que siempre hay que considerar el escenario de una guerra híbrida, donde un país como Rusia -hoy hablamos de Rusia, ¿verdad?- nos ataca en múltiples frentes, desde ferrocarriles hasta supermercados y bancos de sangre, y más recientemente, el sector energético, el sector de internet y el sector de la aviación, entre otros".
Ciberataque histórico a Binance: una falsa entrevista laboral y malware provocaron el robo de u$s6.300 millones
El exchange de criptomonedas Binance reveló los primeros resultados de la investigación preliminar sobre el ciberataque sufrido el 29 de octubre, en el que se sustrajeron aproximadamente u$s6.340 millones en activos digitales. La compañía y el FBI atribuyeron la responsabilidad de esta operación de alta complejidad a un grupo de hackers vinculado a Corea del Norte. Pese a la inédita magnitud del botín, la firma logró congelar o interceptar cerca de u$s2.850 millones y aseguró que los usuarios no afrontarán pérdidas, habiendo repuesto casi la totalidad de los fondos.
El origen de la intromisión se remonta a junio de 2026, cuando un ingeniero del área de infraestructura de billeteras intentó descargar un asistente de programación con inteligencia artificial. En esa búsqueda, el desarrollador descargó una versión manipulada de Homebrew alojada en un anuncio engañoso de internet. Aunque el equipo de ciberseguridad detectó la anomalía a tiempo y renovó sus credenciales, los atacantes lograron obtener información crucial sobre los roles y responsabilidades del personal clave.
El codirector ejecutivo de la empresa, Richard Teng, dijo el viernes que la brecha de seguridad fue un “ataque complejo”.
La maniobra central de infiltración ocurrió en septiembre mediante un sofisticado engaño de ingeniería social dirigido a otro desarrollador. Los delincuentes lo contactaron a través de una plataforma legítima de empleo simulando representar a una empresa ficticia y realizaron dos instancias de selección, incluyendo una videollamada con una presunta reclutadora de Recursos Humanos y otra conversación con un falso CEO. Cerca del cierre del proceso, le solicitaron descargar un archivo ejecutable presentado como una prueba técnica de programación, el cual contenía un software malicioso que evadió los sistemas de protección e infectó la computadora laboral.
El 20 de octubre, utilizando la computadora infectada del segundo desarrollador, los ciberdelincuentes ingresaron a una herramienta interna de inteligencia artificial para acceder a los equipos de otros empleados clave. De este modo hallaron un token de permisos guardado en la computadora del primer ingeniero, lo que les habilitó el despliegue de componentes dentro de la infraestructura de la empresa. Finalmente, el 29 de octubre activaron un script malicioso que tomó el control del servicio interno de firma de billeteras y transfirió fondos en Bitcoin, XRP, Solana y Optimism hacia direcciones externas en solo cuatro minutos.
Para evitar que el ataque fuera detenido inmediatamente, los ciberdelincuentes explotaron la función EIP-7702 de Ethereum, lo que les permitió delegar permisos a un contrato inteligente bajo su control y continuar con los desvíos aun cuando Binance desactivó sus canales habituales de retiro. Ante esta contingencia, la plataforma tuvo que implementar un procedimiento especial de seguridad, reconstruir los sistemas afectados e intensificar los controles mediante inteligencia artificial. Asimismo, la empresa destacó que a lo largo de 2026 ya había logrado neutralizar otros 57 intentos de ciberataques atribuidos al régimen norcoreano.