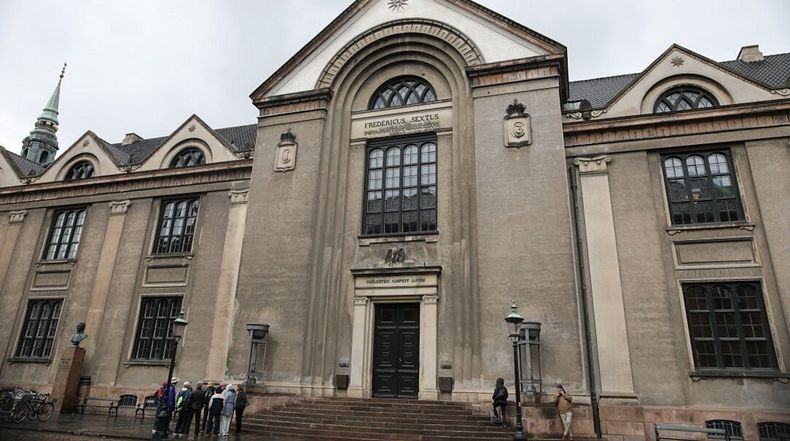
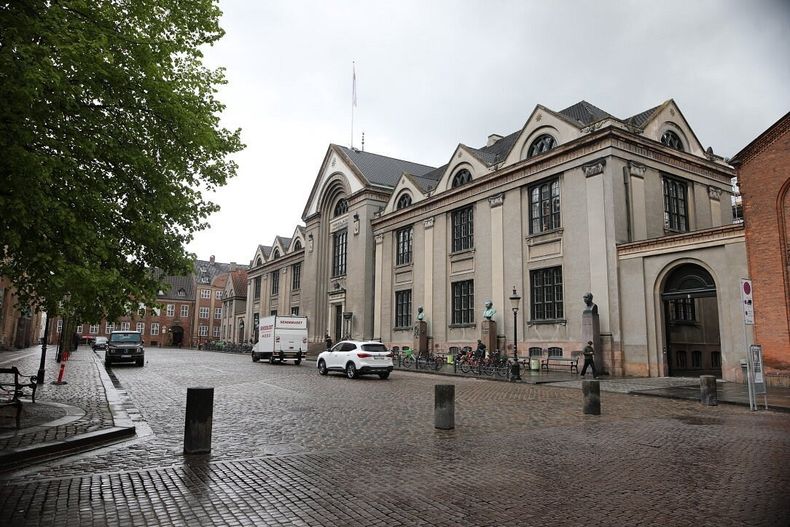
La Universidad de Copenhague, la institución educativa más emblemática y antigua de Dinamarca, sufrió un masivo incidente de ciberseguridad que afectó a su comunidad académica. A través de un informe oficial, las autoridades de la casa de estudios confirmaron la filtración y sostuvieron que "ciberdelincuentes atacaron sistemas de la institución tras vulnerar un entorno interno, accediendo a datos de 525.000 personas".
El ataque comprometió los registros de estudiantes, docentes y personal de la entidad fundada en 1479, que cuenta con más de 36.000 alumnos y 10.000 empleados. Ante la gravedad del hecho, los voceros institucionales manifestaron que "se activaron de inmediato los protocolos de emergencia informática para resguardar la infraestructura general de las seis facultades y más de 200 centros de investigación".
Los detalles del ciberataque a la Universidad de Copenhague
Sobre la mecánica de la intrusión, los piratas informáticos lograron colarse aprovechando un punto vulnerable en los sistemas del establecimiento. En el comunicado emitido, los representantes de la institución detallaron minuciosamente que "los atacantes lograron acceder a uno de los entornos de prueba de la universidad", plataforma desde la cual se extrajo la información privada.
Entre los datos vulnerados se encuentran nombres completos, números de documento, teléfonos y direcciones de correo electrónico. Asimismo, en el reporte técnico del incidente, las autoridades universitarias advirtieron explícitamente que "los atacantes habrían accedido a códigos PIN utilizados para el ingreso a ciertas instalaciones de los edificios", elevando la preocupación a la infraestructura física.
El ataque comprometió los registros de estudiantes, docentes y personal de la entidad fundada en 1479.
Frente a la brecha detectada, el equipo técnico de la casa de altos estudios reaccionó con celeridad para aislar la red afectada. En las declaraciones directas de los responsables del área informática, se afirmó enfáticamente que "se contuvo el ataque y se bloquearon los accesos que obtuvieron los ciberdelincuentes", garantizando que la maniobra no comprometiera los servidores centrales.
Por su parte, el portal especializado Bleeping Computer ratificó que las actividades lectivas continuaron sin interrupciones. En ese marco, los portavoces de la entidad educativa declararon formalmente que "se notificó del incidente de seguridad a la Agencia Danesa de Protección de Datos y otros organismos reguladores" para dar curso a las actuaciones correspondientes.
Ante el alcance del ciberataque, analistas en seguridad digital alertaron sobre los riesgos secundarios que afrontan los damnificados. Diversos especialistas remarcaron que "la información detallada y atribuida a individuos abre paso a posibles ataques de phishing e ingeniería social", recomendando a la comunidad "prestar especial atención a comunicaciones no solicitadas con el propósito de concretar robos de credenciales o activos".
Este grave suceso en la Universidad de Copenhague se suma a un antecedente crítico registrado semanas atrás en Dinamarca. En aquel episodio, los administradores del Registro Central de Personas (CPR) revelaron de forma oficial que "un agujero de seguridad expuso datos de aproximadamente 8,8 millones de ciudadanos, extranjeros y personas fallecidas", encendiendo las alarmas en todo el territorio danés.